
Retours d’expérience sur les examens
Votre déclaration de sécurité des données tient-elle compte des SDK ?
Un refus de VIP Betting Tips en 2024 illustre pourquoi la déclaration des données doit couvrir les bibliothèques tierces et le code de l’application.
Mis à jour : 2026-10-20
Le cas réel
On ne peut pas répondre « nous ne collectons pas de données » en ne considérant que son propre code. Une notification de VIP Betting Tips du 10 août 2024 signalait un écart entre la déclaration et le comportement de l’application. Elle désignait le code de version 21 et les identifiants d’appareil ou autres.
Les points à vérifier
Google demandait aussi de prendre en compte les bibliothèques et SDK tiers. Examinez séparément publicité, analyse, rapports de plantage et achats. La documentation du fournisseur est un point de départ ; la version intégrée et les réglages actifs comptent également.
Pour chaque type de donnée, indiquez quel composant l’envoie et pourquoi. Supprimez les comportements inutiles ou déclarez correctement ceux qui sont nécessaires et autorisés. Comparez avec la politique de confidentialité. Ce refus ancien ne prouve pas que l’écart persiste aujourd’hui.
- Inventorier tous les SDK et bibliothèques.
- Identifier données, finalités, partage et conservation.
- Comparer paquet final, déclaration et politique.
Le résultat confirmé
Le refus historique et le code de version sont confirmés. Les e-mails n’établissent ni validation ultérieure ni comportement actuel.
Ces contrôles peuvent réduire les problèmes évitables ; ils ne garantissent pas la validation.
Jeu ou application associé
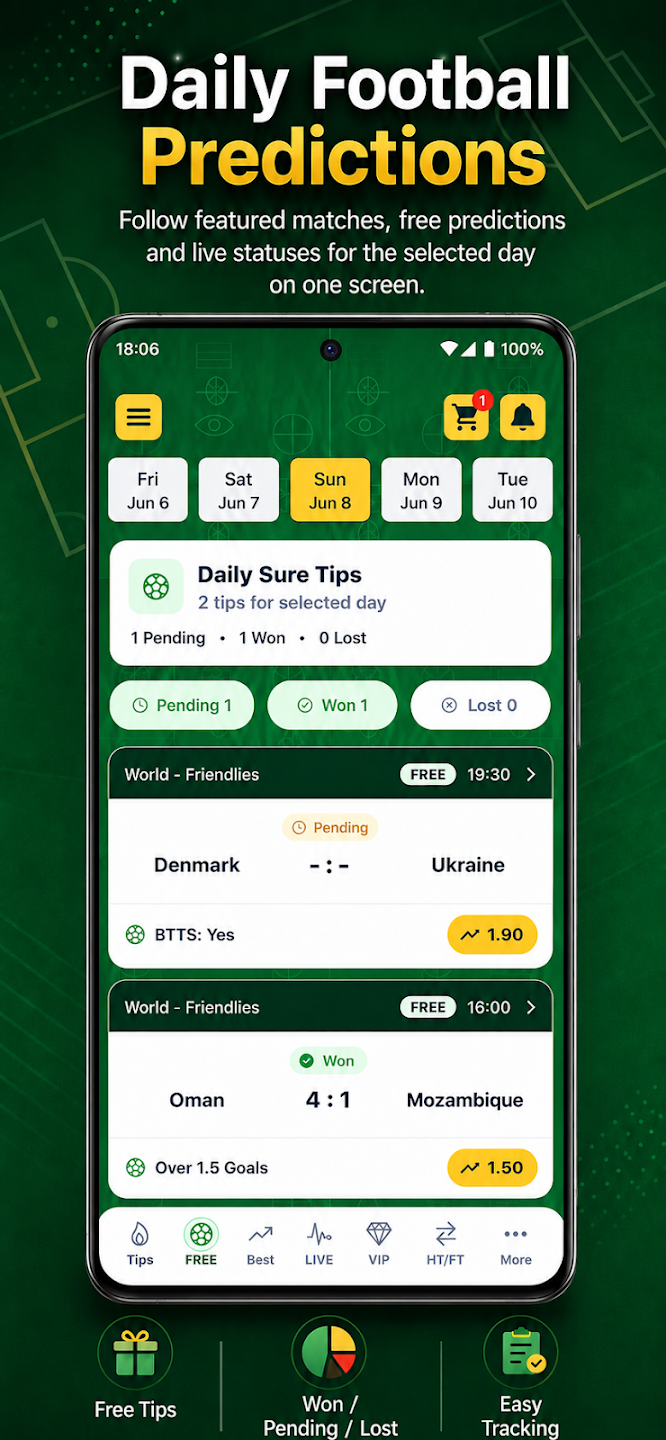
Ces visuels réels proviennent des fiches produits ; ils ne prouvent pas quels écrans ont été vus lors du refus.
Dans la même série
Découvrez les autres enseignements de nos expériences d’examen.